🧾 «Замаскированные» VPN и белый список: что Минцифры обсуждает с хостерами (3 августа 2026)
О чём заметка
3 августа 2026 года РБК сообщил, что Минцифры обсуждает с российскими хостинг-провайдерами новую проверку: кто на самом деле пользуется адресами, которые государство пообещало не блокировать. Новость разошлась по Telegram-каналам с подробностями, которых в ней не было. Заметка объясняет с самого начала, что это за адреса и зачем их защищают, что именно предлагают, что переврали пересказы и кого это коснётся.
Это обсуждение, а не действующее правило
Проекта закона, приказа или постановления на эту тему нет. РБК опубликовал материал по подписке и сослался на четырёх участников рынка, а не на документ; в открытом доступе есть только короткий анонс. Подробности ниже взяты из пересказа SecurityLab. Минцифры на запрос РБК не ответило. Все сроки и наказания, о которых идёт речь, — предложения, которые могут измениться или не появиться вовсе.
TL;DR
- Что есть сейчас. Фильтры на сетях операторов режут VPN-протоколы. Чтобы не страдали компании, их рабочие адреса можно внести в особый список, и тогда шифрованный канал на этих адресах не трогают.
- В чём проблема. Защита ставится на адрес целиком. Если на том же адресе рядом с рабочим каналом работает VPN-сервис для обхода блокировок, он тоже оказывается защищён.
- Что предлагают. Постоянно проверять такие адреса. Хостеру — сутки на объяснение. Клиента, который подтвердил личность только телефоном или картой, отключать за полчаса; клиента с «Госуслугами» или договором сначала предупреждать.
- Что переврали. Список ведёт не Минцифры, а центр при Роскомнадзоре. Адрес не блокируют, а лишают защиты. А «белый список» в новости упомянут в двух разных значениях.
- Кого касается. Компаний с корпоративным VPN на российских адресах и тех, кто держит VPN-сервер на российском хостинге. Личный сервер за границей эта схема не затрагивает.
Сначала про сам список: зачем он нужен
На сетях российских операторов стоит оборудование, которое распознаёт VPN-протоколы — прежде всего OpenVPN, WireGuard и IPsec — и ограничивает их. Беда в том, что на тех же протоколах работает обычная связь внутри компаний: сотрудник подключается к офису из дома, филиал соединён с головным офисом, бухгалтерия ходит во внутреннюю систему. Фильтр не видит, зачем нужен шифрованный канал, и режет всё одинаково.
Чтобы бизнес не остановился вместе с сервисами обхода, 10 апреля 2025 года Роскомнадзор посоветовал компаниям либо отказаться от зарубежных протоколов шифрования, либо прислать заявку с обоснованием и списком своих IP-адресов. Заявки принимает ЦМУ ССОП — Центр мониторинга и управления сетью связи общего пользования, который подчиняется Роскомнадзору; адрес для заявок — white_list@cmu.gov.ru. После проверки адреса вносят в список исключений. Этот список и называют белым.
Проще говоря: белый список — это не разрешение пользоваться VPN, а пометка для фильтра «на этом адресе шифрованный канал ожидаем, не трогай». Фильтр видит там тот же WireGuard, что и везде, но пропускает его.
Насколько список велик, известно только со слов самого ведомства. По данным, которые приводит «Хакер», весной 2025 года в нём было около 75 тысяч записей — в шесть раз больше, чем в 2023 году. А в апреле 2026 года Роскомнадзор сообщил, что открыл доступ к зарубежным ресурсам более чем для 57 тысяч адресов и подсетей, принадлежащих 1730 компаниям. Как считали и по каким правилам одобряют заявки, не публиковалось, поэтому это отчёт ведомства, а не проверяемая статистика.
Из-за чего начался разговор
Пометка ставится на адрес, а не на конкретную программу. На одном IP-адресе может работать сразу несколько вещей: рабочий шлюз компании, её сайт, внутренний сервис — и рядом с ними публичный VPN, через который посторонние люди открывают заблокированные сайты.
По описанию источников РБК, именно так белый список стал укрытием. Адрес попал в него по законной причине, а защитой пользуется всё, что на этом адресе запущено. Отсюда и слово «замаскированные» в заголовке новости: речь не о том, что VPN-сервисы обманом пробрались в список, а о том, что они живут на адресах, которые туда внесли честно.
Что предлагают: по шагам
Схема восстановлена по пересказу публикации РБК. Ни один шаг пока не закреплён документом.
- Наблюдение. Хостинг-провайдер должен систематически следить за тем, что происходит на адресах из белого списка.
- Повод. Если системы контроля в течение недели регулярно находят на адресе признаки VPN-сервиса, хостер получает запрос.
- Ответ за сутки. Хостер проверяет сервер и должен подтвердить, что шифрованный канал нужен для связи внутри компании, для администрирования или для другой законной задачи.
- Нет объяснения. Тогда адрес предлагают исключить из белого списка.
- Что будет с клиентом. Это зависит от того, насколько надёжно он подтвердил свою личность при регистрации у хостера.
- Что будет с хостером. Если он довольствуется самой простой проверкой клиентов и у него регулярно находят сервисы обхода, его могут признать недобросовестным и ограничить не отдельный сервер, а все принадлежащие ему диапазоны адресов.
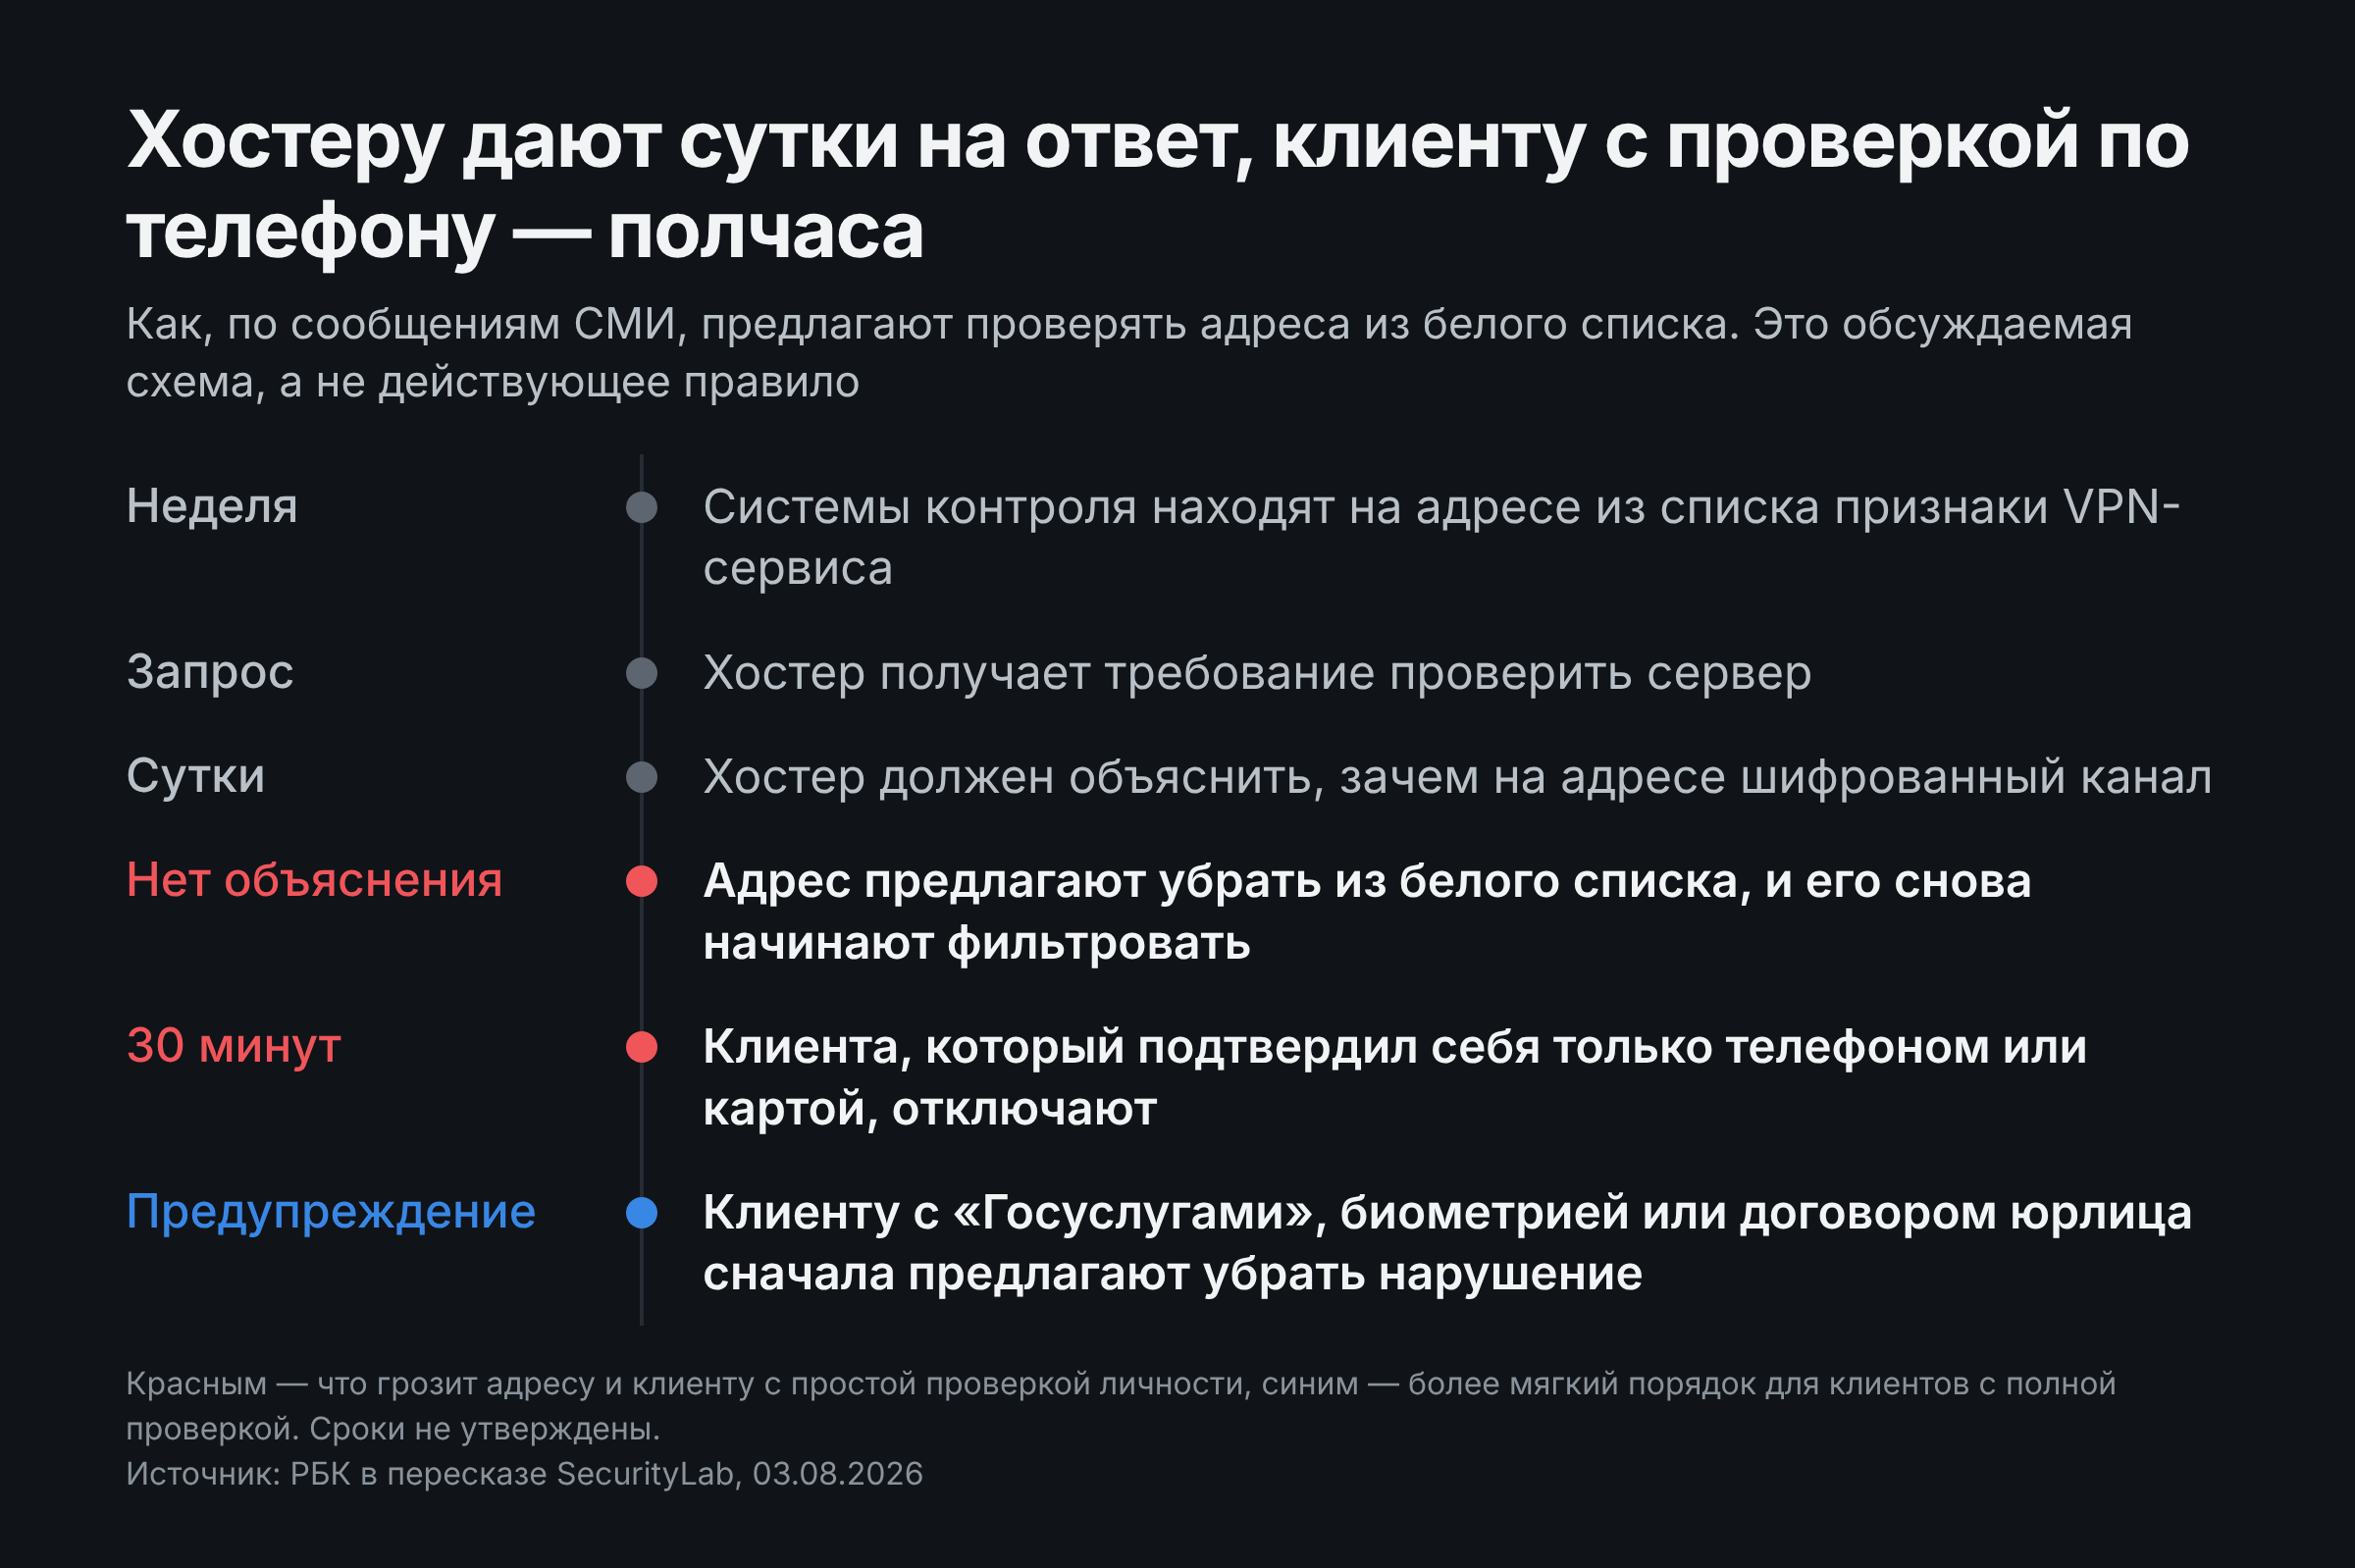
Самая обсуждаемая часть — пятый шаг. Чем меньше хостер знает о клиенте, тем быстрее того отключат:
| Как клиент подтвердил личность | Что предлагают делать при нарушении |
|---|---|
| Только номером телефона или оплатой с банковской карты | Отключить услуги в течение получаса |
| Через «Госуслуги», биометрию или договором от имени компании | Сначала предложить убрать нарушение |
Подтверждать личность клиентов хостеры обязаны и сейчас, и способов для этого несколько. Новое здесь в том, что надёжность проверки впервые напрямую связывают со скоростью наказания.
Исключить из списка — не значит заблокировать
Адрес, который убрали из белого списка, не попадает в реестр запрещённых и не выключается. Он просто теряет защиту, и фильтр снова начинает резать на нём VPN-протоколы, как на любом другом адресе. Пострадать при этом может не только VPN-сервис, но и всё остальное, что работает на том же адресе: сайты, почта, панели управления, приложения других клиентов. По тому же принципу задевают посторонних блокировки целых облачных подсетей, только здесь речь об одном адресе.
Что переврали в пересказах
Пост, с которого новость разошлась по каналам, состоял примерно из десятка утверждений. Каждое сверено с публикациями.
| Что писали | Насколько это верно | Как на самом деле |
|---|---|---|
| Минцифры обсуждает с хостерами контроль за адресами легальных VPN | Верно | Так сообщает РБК со ссылкой на четырёх участников рынка |
| Такие адреса вносили в специальный список Минцифры | Неточно | Список ведёт центр при Роскомнадзоре, заявки подают сами компании |
| В список попадали «замаскированные» VPN | Неточно | Обманом в список никто не проникал: сервис обхода работает на адресе, внесённом законно |
| Хостеры будут сами выявлять такие адреса и сообщать регулятору | Отчасти | Следить обяжут хостера, но запрос приходит извне; от хостера ждут проверки и ответа за сутки |
| Подозрительные адреса будут блокировать | Неточно | Адрес лишают защиты, а не блокируют |
| При проверке по телефону или карте отключат за 30 минут | Верно, но это предложение | Срок обсуждается и не утверждён |
| С «Госуслугами», биометрией или договором дадут время исправиться | Верно, но это предложение | Клиенту сначала предложат убрать запрещённое |
| Хостера с простой проверкой клиентов признают недобросовестным и ограничат его подсети | Верно, но это предложение | Что считать регулярными нарушениями, не определено |
| Клиентам такого хостера оставят доступ только к госпорталам, банкам и маркетплейсам | Дописано | В пересказе SecurityLab есть только слова о «белом списке Минцифры»; перечня сайтов и объяснения «чтобы люди не остались без связи» там нет |
| Рынок опасается нехватки IP-адресов | Не найдено | В доступных публикациях об этой новости такой претензии нет |
| Рынок опасается ухода клиентов за границу | Верно, но про другой спор | Об этом хостеры говорили в июле, когда обсуждалась обязательная строгая проверка личности |
Три расхождения стоит разобрать подробнее.
Кто ведёт список. Слова «специальный список Минцифры» встречаются почти в каждом пересказе, и ошибка здесь не мелкая. Список ведёт ЦМУ ССОП, который подчиняется Роскомнадзору. Минцифры предлагает новые правила, но самим списком не управляет. Заявку «в Минцифры» подать некуда: её принимает ЦМУ ССОП.
О каком белом списке речь. В теме блокировок этими словами называют разные вещи, и в новости столкнулись две из них.
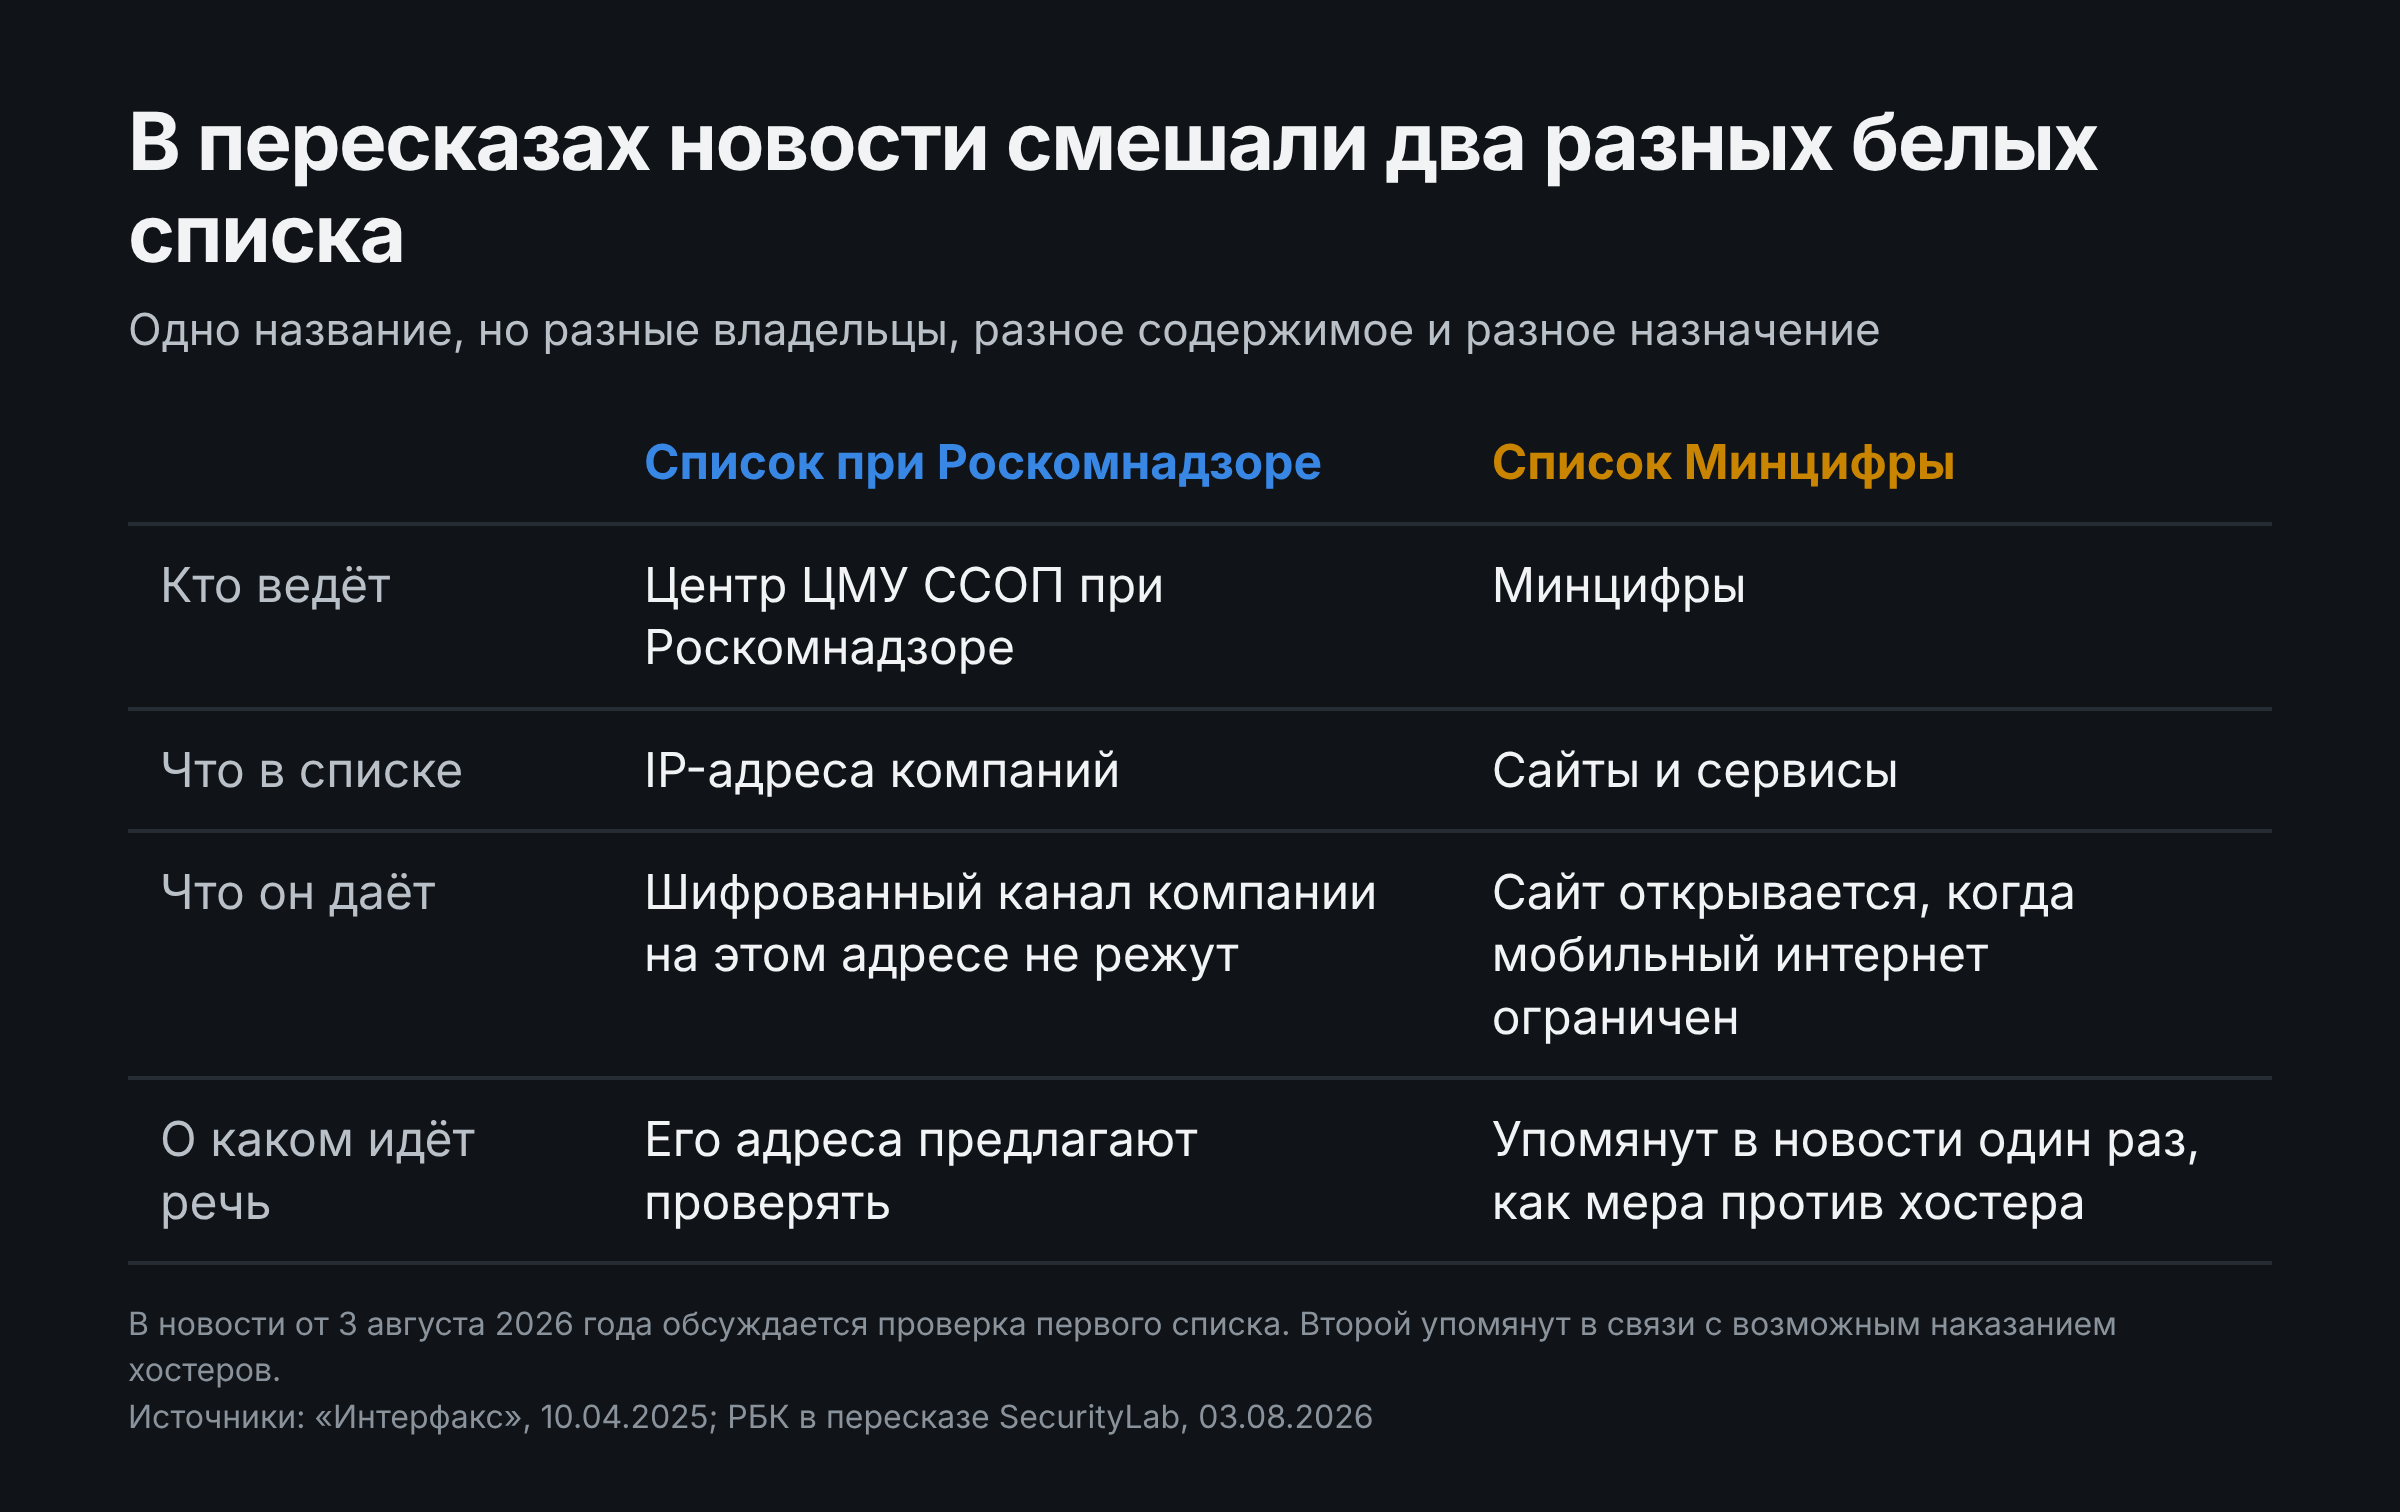
Первый список защищает шифрованный канал компании от фильтра. Второй определяет, какие сайты откроются у абонента, когда мобильный интернет ограничили. Проверять предлагают первый, а второй упомянут только как возможное наказание для хостера. Все значения термина разведены в заметке Белые списки.
Что значит фраза про доступ. В пересказе сказано: клиентам недобросовестного хостера «оставят доступ только к ресурсам из белого списка Минцифры». Понять это можно двояко. Либо клиенты такого хостера смогут обращаться только к сайтам из списка. Либо снаружи будут открываться только те сайты хостера, которые в этот список входят. Второе выглядит логичнее для хостинга, но проверить нельзя: полный текст РБК закрыт подпиской. Пересказы, которые добавили «госпорталы, банки и маркетплейсы», выдали собственное толкование за часть новости.
Почему это трудно сделать без ошибок
Рабочий VPN и VPN для обхода — одни и те же программы. Протоколы, порты и шифрование у них одинаковые. Отличается только то, куда и зачем идёт трафик, а этого из сети не видно. Само Минцифры признавало пределы таких проверок: в методичке по выявлению VPN, которую ведомство весной 2026 года разослало крупным сервисам, по пересказу «Медиазоны», сказано, что на роутерах и виртуальных машинах VPN выявить трудно или невозможно, а новые VPN-сервисы и прокси на адресах домашних провайдеров по базам не определяются.
Отличать приходится по косвенным признакам, и они ошибаются. Это репутация адреса, поведение соединений и многоступенчатый анализ трафика. Базы с репутацией адресов не успевают за новыми серверами, а средства обхода нарочно маскируют характер соединения. О том, что системы распознавания умеют и чего не умеют, — в разборе прогноза о новой волне блокировок.
За ошибку платят посторонние. Адреса сдают в аренду и переиспользуют, на одном адресе бывает несколько клиентов, виртуальные серверы соседствуют в общих диапазонах. Когда адрес лишают защиты, страдают все, кто на нём размещён. Когда ограничивают диапазоны «недобросовестного» хостера, страдают все его клиенты сразу. Похожее в 2026 году уже случалось: июньские ложные блокировки задевали обычные сайты на российских облаках, а сбой 23 июня обрушил Twitch, Discord и часть GitHub.
Полчаса — срок для программы, а не для человека. За тридцать минут сотрудник поддержки не успеет разобраться в спорном случае, связаться с клиентом и получить объяснение. Значит, решение будет принимать автоматика по формальному признаку, а разбираться придётся уже после отключения. Клиент с простой проверкой личности может узнать о претензии, когда его сервер уже не работает.
Кого это касается
Компании с корпоративным VPN на российских адресах. Им эта схема адресована в первую очередь. Если адрес компании внесён в белый список, стоит проверить, что на нём не работает ничего постороннего, и заранее подготовить описание того, зачем нужен шифрованный канал: на ответ предлагают отводить сутки.
Те, кто поднял «VPN для себя» на российском сервере. Они под ударом первыми. Сервер обхода на российском хостинге и раньше был ненадёжным решением: трафик всё равно проходит через фильтры оператора, а хостер обязан выполнять требования ведомств. Новая схема добавляет к этому быстрое отключение, если при регистрации хватило телефона или карты.
Те, у кого сервер за границей. Эта схема их не затрагивает. Белый список при Роскомнадзоре относится к адресам в России, зарубежный сервер в него не попадает и защиты не имеет: что с ним будет, определяют общие правила фильтрации. Косвенно ужесточение правил для хостинга может сказаться на цене и доступности серверов.
Обычные посетители сайтов. Они ничего не нарушают, но чем шире применяют наказания к адресам и диапазонам, тем чаще ломаются сайты, не имеющие отношения к обходу блокировок.
Что с этим делать
Разнесите задачи по разным адресам: рабочий шлюз и всё остальное не должны жить на одном адресе из белого списка. Держите под рукой документ, объясняющий, зачем нужен шифрованный канал. Не размещайте средства обхода на российских адресах, особенно на аккаунтах с простой проверкой личности. И читайте формулировки: между «обсуждается» и «вступило в силу» в этой теме проходят месяцы, а иногда правило так и не появляется.
Как к этому шли
Августовское обсуждение продолжает цепочку шагов, которая тянется с 2024 года.
| Когда | Что произошло | Зачем это знать |
|---|---|---|
| 1 февраля 2024 | Хостерам запретили работать вне реестра Роскомнадзора; клиентов обязали подтверждать личность | Появился реестр, через который государство может давить на конкретного хостера |
| 10 апреля 2025 | Роскомнадзор посоветовал отказаться от зарубежных протоколов шифрования или подать заявку в ЦМУ ССОП | Так сложился сам белый список |
| Апрель 2026 | Минцифры разослало крупным сервисам методичку по выявлению VPN у пользователей и поручило закрыть доступ пользователям с VPN к 15 апреля | Часть работы по выявлению VPN переложили на компании |
| Апрель 2026 | Ко второму чтению закона «Антифрод 2.0» подготовили поправки, запрещающие хостерам сдавать мощности сервисам обхода | Хостер из посредника превращается в контролёра |
| 10 и 17 июля 2026 | Минцифры предложило оставить три способа подтвердить личность клиента хостинга вместо шести: «Госуслуги», биометрию и личный визит с паспортом. Хостеры попросили исключение для иностранцев, которых у разных провайдеров 5–15% | От способа подтверждения личности и зависит скорость отключения в августовской схеме |
| 3 августа 2026 | Обсуждение постоянной проверки адресов из белого списка | Новость, которой посвящена эта заметка |
Дальше линия продолжилась. В проекте третьего антимошеннического пакета, вынесенном на обсуждение 30 сентября 2026 года, появились новые требования к хостерам — о них в итогах года ко Дню интернета. А в октябре 2026 года вернулось обсуждение платы за зарубежный мобильный трафик. Эти две темы связаны: если оператор считает трафик по адресу назначения, людям выгодно пускать его через сервер в России, и тогда главным объектом давления становится российский хостер. Подробнее — в разборе платы за зарубежный трафик в 5G.
Общая рамка всех этих шагов описана в заметке о планах до 2030 года: VPN не запрещают как явление, а добиваются, чтобы за каждым адресом стоял известный государству ответственный. В ту же сторону работает реформа лицензирования операторов связи: чем меньше на рынке независимых компаний, тем проще применять правила ко всем сразу.
При этом не стоит приписывать новости больше, чем в ней есть. Схема не запрещает корпоративные VPN и не отменяет доступ к зарубежным ресурсам для работы. Она закрывает одну лазейку: сейчас попадание адреса в белый список защищает всё, что на нём работает, независимо от назначения. Примут ли предложение, в каком виде и когда, на 8 октября 2026 года неизвестно.
Источники
Каждый источник стоит ссылкой в том месте текста, где на него опирается утверждение. Ниже те же ссылки одним списком.
- РБК, 3 августа 2026 — Минцифры обсудит усиление контроля за «замаскированными» VPN (полный текст по подписке)
- SecurityLab, 3 августа 2026 — подробный пересказ публикации РБК
- «Интерфакс», 10 апреля 2025 — рекомендация Роскомнадзора и адрес для заявок в ЦМУ ССОП
- «Хакер», 23 апреля 2026 — заявление Роскомнадзора о корпоративных VPN и размер белого списка
- «Медиазона», 6 апреля 2026 — методичка Минцифры по выявлению VPN
- «Хабр», 1 февраля 2024 — запрет работы хостеров вне реестра Роскомнадзора
- Anti-Malware, 16 апреля 2026 — поправки о хостерах к закону «Антифрод 2.0»
- РБК, 20 июля 2026 — хостеры попросили особый порядок подтверждения личности для иностранцев
📚 См. также
- Белые списки — все значения термина: отключения мобильного интернета, облачные подсети и список при Роскомнадзоре.
- Белые списки против облаков — продолжение темы: разделение адресов облаков и риски для госсистем и КИИ (октябрь 2026).
- Плата за зарубежный трафик в 5G — почему давление на российских хостеров связано с платным трафиком.
- Блокировка подсетей по белому списку — как фильтрация целых диапазонов задевает посторонние сайты.
- Прогноз новой волны блокировок VPN — что системы распознавания умеют и чего не умеют.
- Курс на 2030 — официальные планы, в которые встраивается эта инициатива.
- Реформа лицензирования провайдеров — параллельное сокращение числа операторов.
- Ложные блокировки ТСПУ, июнь 2026 — во что обходятся ошибки при фильтрации по адресам.
🤖 Эти статьи открыты — можно обучать на них ИИ
При желании вы можете натренировать ИИ на наших статьях. Исходное форматирование доступно в Forgejo: исходник этой заметки · скачать весь репозиторий одним zip-архивом.