🐝 РКН-тян не такая страшная, как кажется: что на самом деле блокируют в 2026 году
О чём заметка
РКН-тян — шуточный образ Роскомнадзора (РКН) в виде аниме-девочки, которая «жужжит» глушилкой; ей посвящена сатирическая песня «Жу-жу-жу». Эта заметка уже не песня, а разбор: что фильтр РКН реально умеет на октябрь 2026 года, что из пугающих заголовков преувеличено и какое ограничение действительно ломает всё. Отправная точка — видео «Бумаги» от 23 октября 2026 года, где представители четырёх VPN-сервисов рассказали о своём годе; их слова сверены с публикациями СМИ и с разборами этой вики.
Кто говорит
Главные свидетели здесь — сами VPN-сервисы: Amnezia, BlancVPN, Liberty VPN и Paper VPN. «Бумага» продаёт Paper VPN и рекламирует его в том же видео. У сервисов есть интерес показать, что они справляются, поэтому их оценки («расходы выросли в пять раз», «у РКН есть сканер») ниже подписаны как слова конкретного сервиса, а не как установленный факт. Технические наблюдения взяты из полевых тестов сообщества; РКН свои правила фильтрации не публикует.
TL;DR
- Протоколы целиком режут редко. Без маскировки WireGuard и OpenVPN опознаются по первому пакету ещё с 2023 года. Маскирующиеся протоколы фильтр ловит по отдельным признакам: у VLESS+REALITY — по сочетанию трёх условий, у AmneziaWG — по узнаваемым значениям настроек, у MTProxy для Telegram — по отпечатку клиента и залпу одновременных подключений. Поменял признак — работает снова.
- Главное оружие — адреса. С весны 2026 года вместе с IP-адресом VPN-сервера блокируют всю подсеть хостера. Это не умнее, а грубее: под раздачу попадают обычные сайты в тех же дата-центрах.
- Чем крупнее сервис, тем чаще он лежит. Адреса большого сервиса легко собрать — купить подписку, вытащить из российских приложений. Личный сервер на троих найти сложнее; его в основном задевает блок соседней подсети.
- Пугалки 2026 года слабее заголовков. Слежка российских приложений за VPN, по словам сервисов, рынку почти не мешает. Блокировать VPN с помощью ИИ на 95% предлагали в проекте плана, который Минцифры назвало неактуальным.
- Настоящий рубильник один — белые списки. Когда мобильный интернет ограничивают и оставляют только разрешённый перечень сайтов, не работает почти ничего. Но это не хитрая технология фильтрации, а отключение интернета, и включить его везде значит остаться без интернета вовсе.
Что пугает: «после выборов всё сломалось»
После выборов в Госдуму в сентябре 2026 года пользователи заметили, что VPN стали чаще отваливаться, и многие связали это с «закручиванием гаек». «Бумага» в начале видео поправляет хронологию: давление усилилось ещё в августе, а сентябрьская волна — одна из многих. Одну из крупнейших волн года, по данным «Медузы» от 4 августа 2026 года, сервисы почувствовали 4 августа. Счётчик самого ведомства тоже растёт: к 26 февраля 2026 года РКН, по данным «Ведомостей», ограничил 469 VPN-сервисов, а в плановых документах стоит цель заблокировать 92% средств обхода к 2030 году — подробнее в заметке курс РКН на 2030 год.
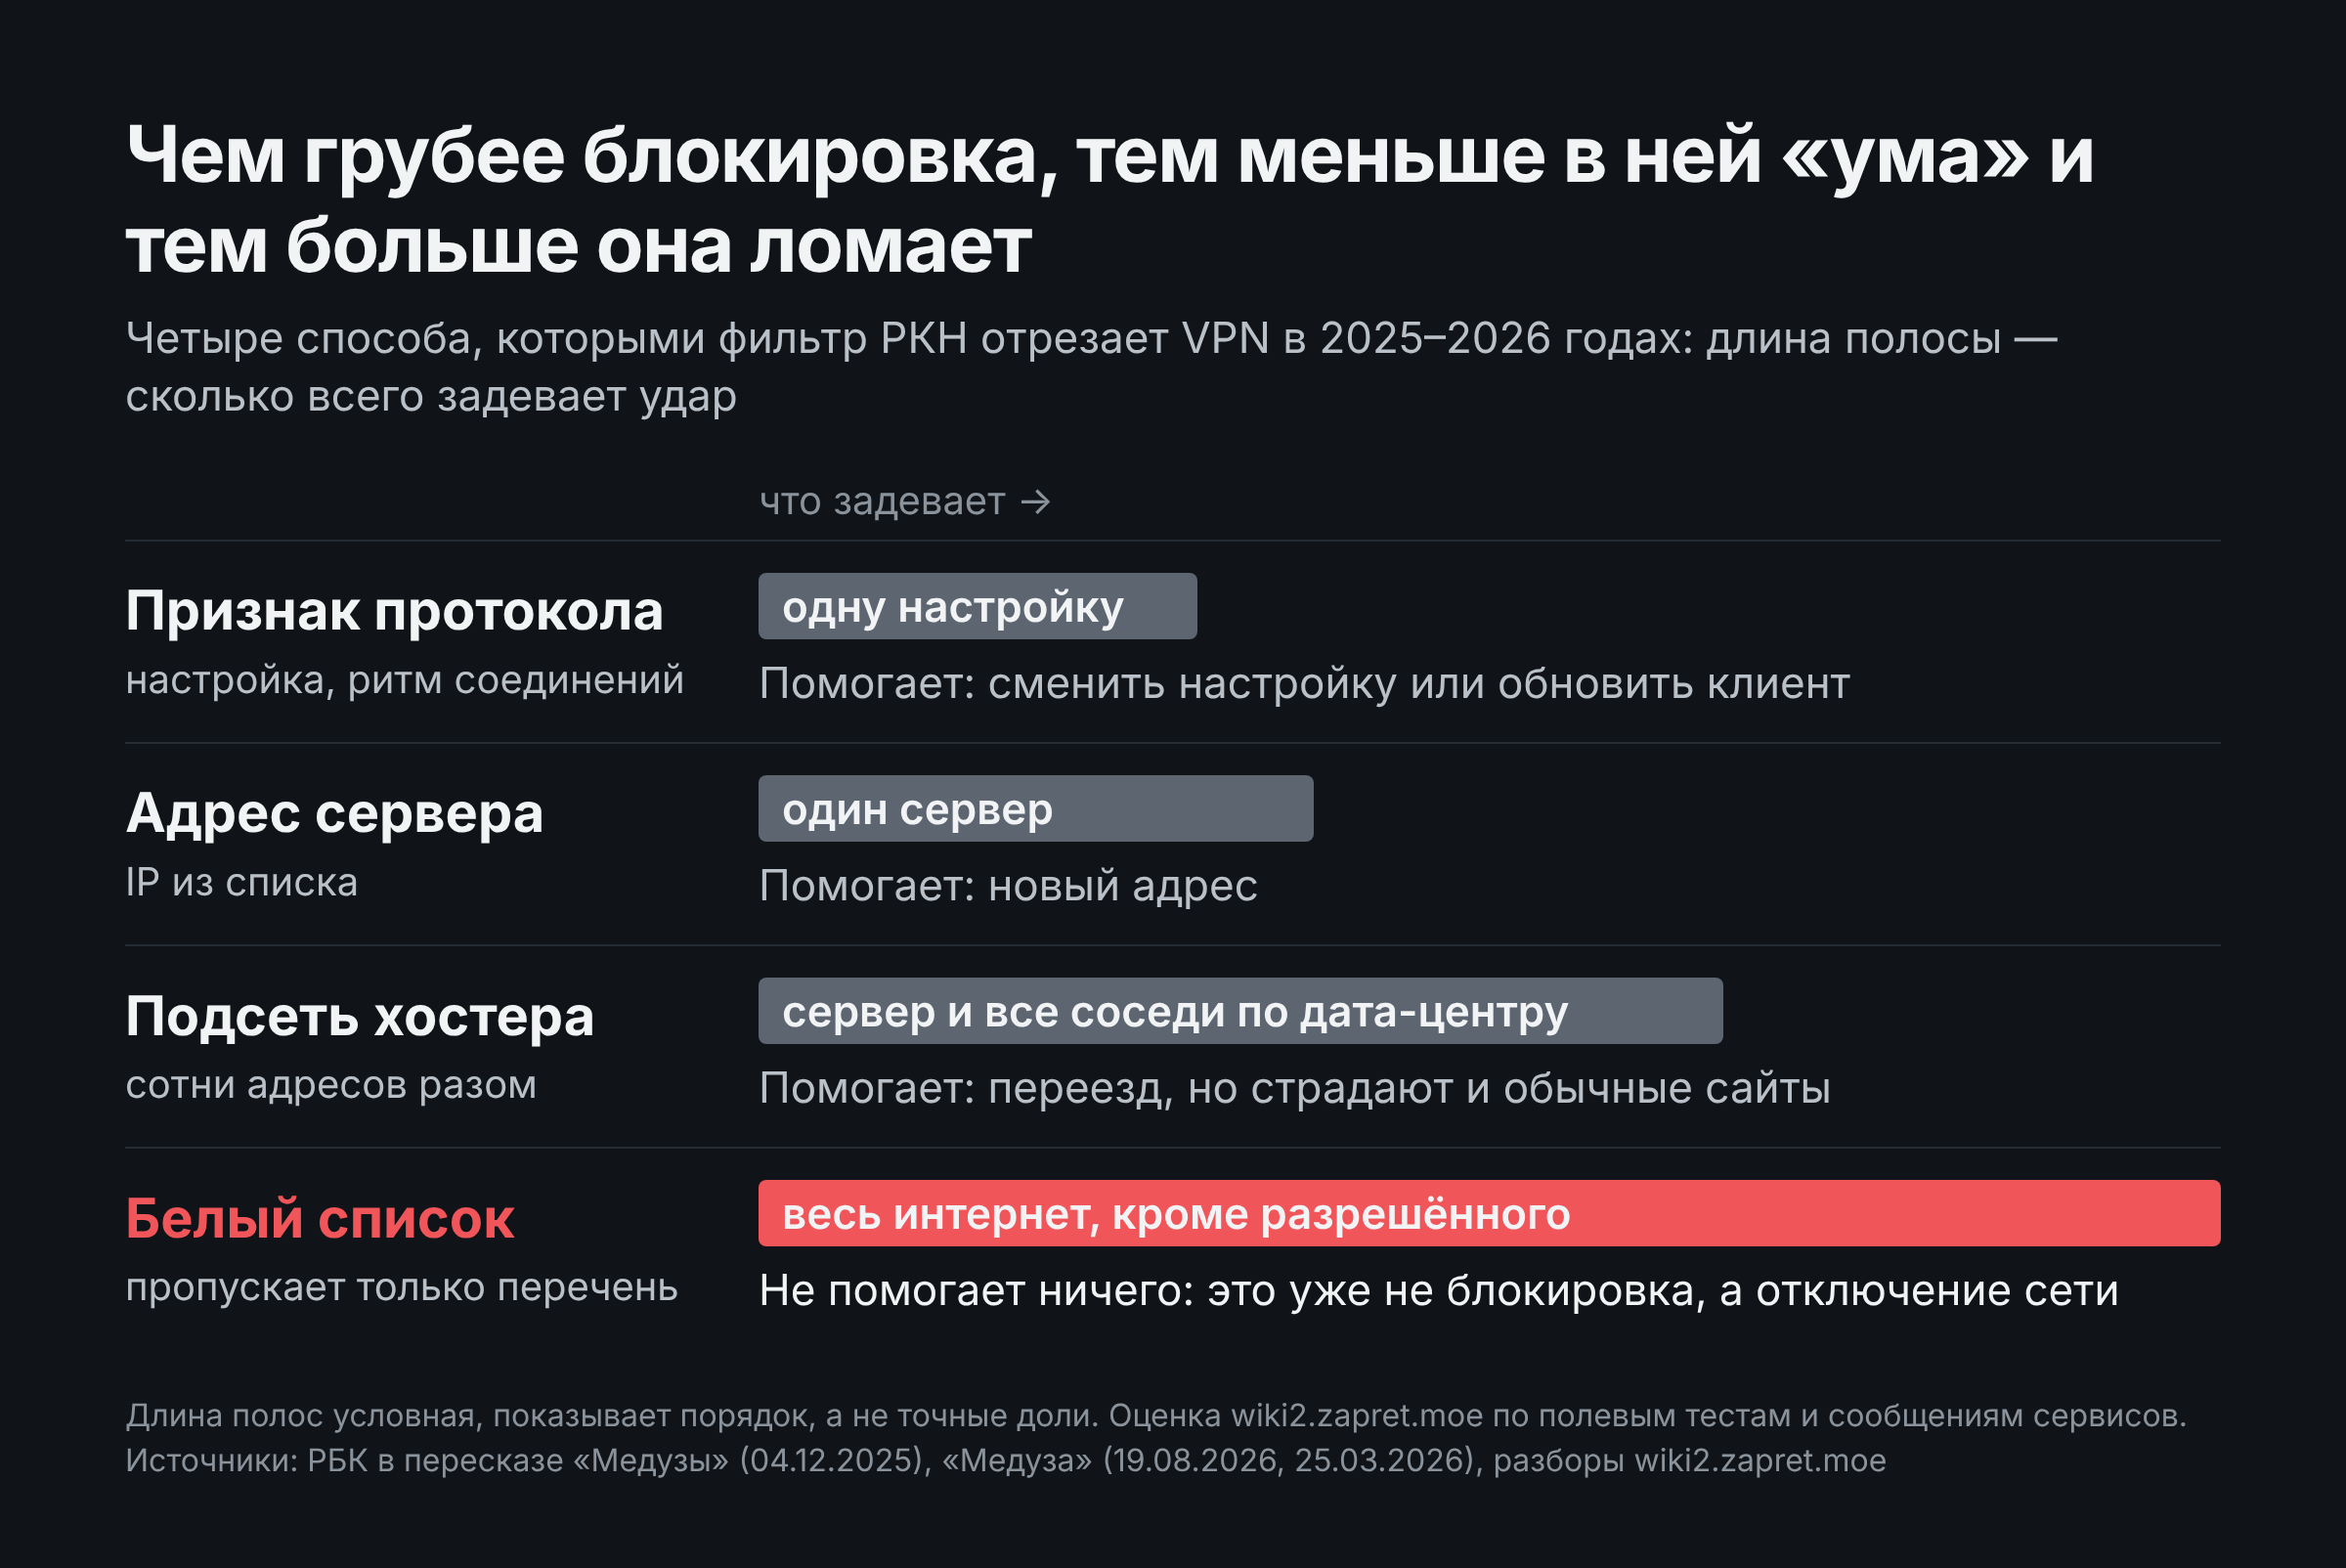
На этом фоне легко представить РКН всемогущим: будто он видит любой туннель насквозь и выключает его одной кнопкой. Если разобрать, что именно ломалось в 2025–2026 годах, картина другая. Фильтр бьёт по трём вещам: по узнаваемым признакам протокола, по адресам серверов и, в крайнем случае, по всему интернету сразу. Первые два удара точечные и обходятся; третий ничего не распознаёт, а просто оставляет абонента без сети. Ниже — по порядку.
Протоколы целиком почти не блокируют — блокируют признаки
Фильтр, о котором идёт речь, — ТСПУ (технические средства противодействия угрозам). Это оборудование стоит на сетях операторов по закону о «суверенном интернете» и смотрит на проходящий трафик. Расшифровать трафик VPN оно не может, поэтому ищет то, что видно снаружи: первые байты соединения, имя сайта, которое браузер называет открытым текстом, адрес назначения, число и ритм соединений.
Протоколы, которые не пытаются маскироваться, видно сразу. У обычного WireGuard и OpenVPN первые пакеты имеют фиксированный размер и служебные поля, поэтому их опознают по одному-двум пакетам. Массовые жалобы на сбои этих протоколов у всех крупных операторов на Хабре описывали ещё в августе 2023 года. Это действительно блокировка протокола, но старая и ожидаемая: протокол, который честно представляется туннелем, цензор и режет как туннель.
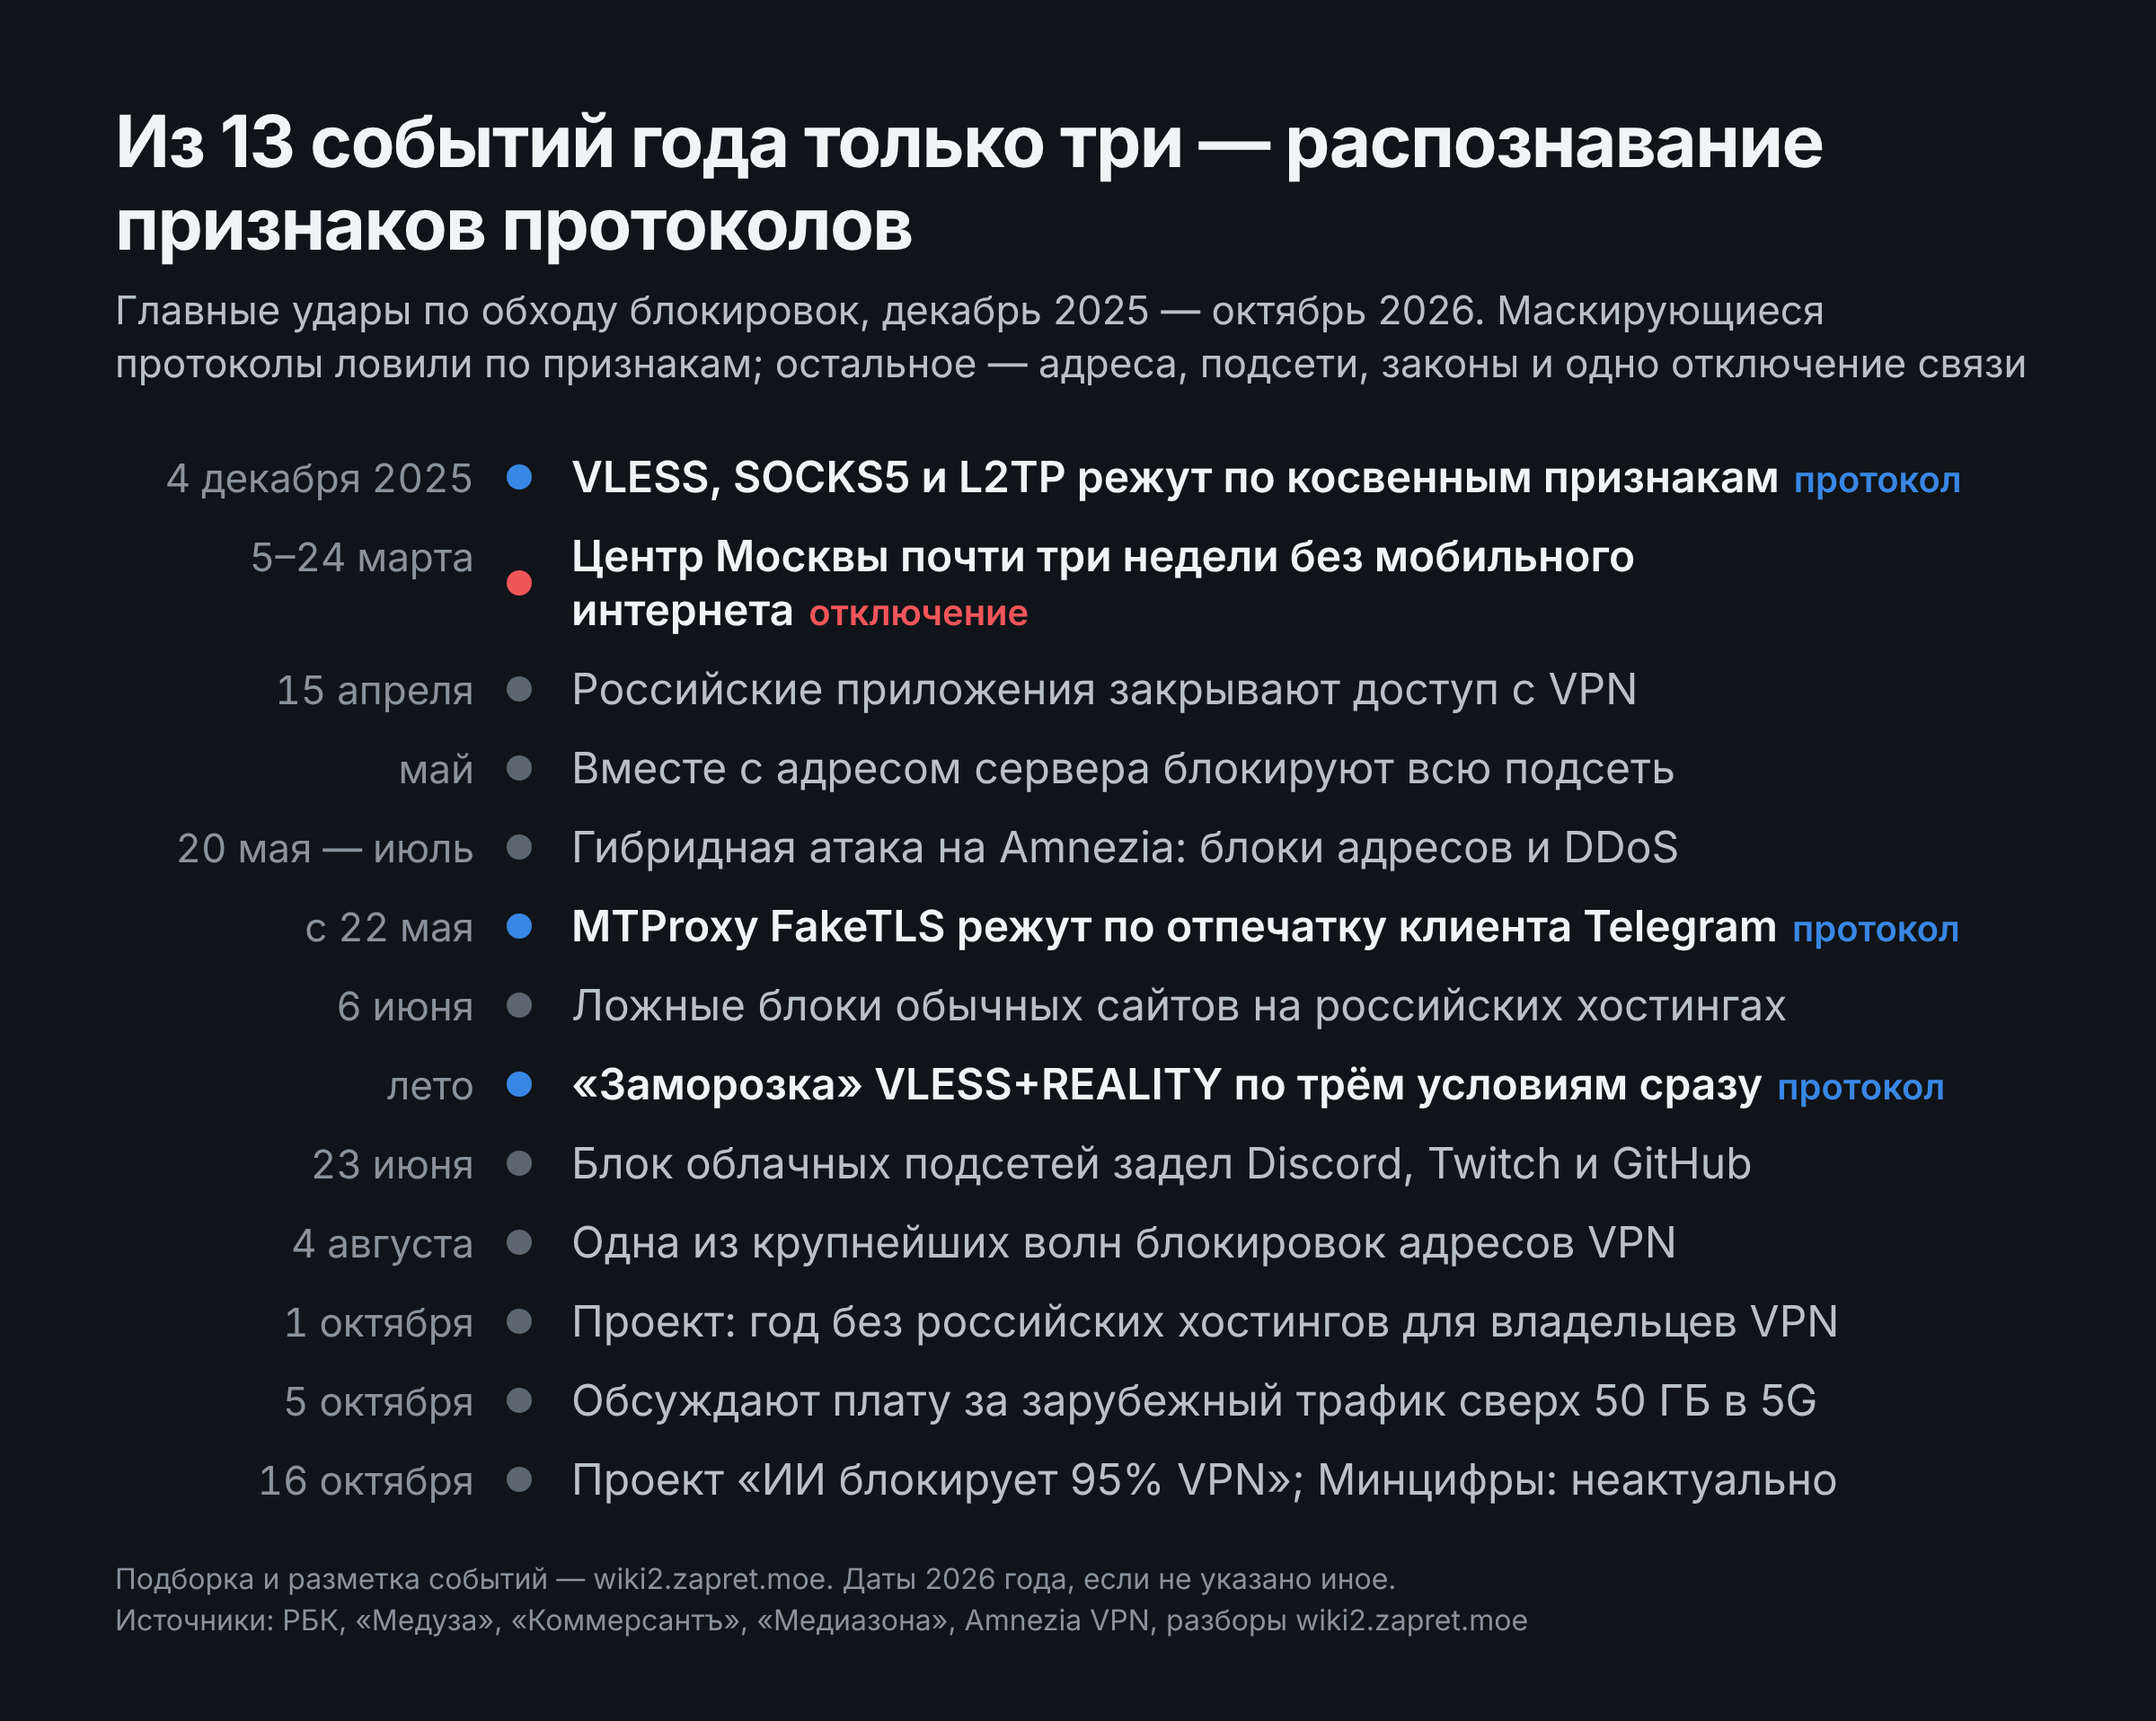
С протоколами, которые прикидываются обычным веб-трафиком, у фильтра получается хуже. 4 декабря 2025 года собеседники РБК, как пересказывает «Медуза», сообщили, что РКН начал блокировать SOCKS5, VLESS и L2TP, а VLESS научились выделять по косвенным признакам. По словам «Бумаги», первыми это почувствовали жители Сибири и Дальнего Востока ещё в ноябре 2025 года, а весной 2026 года метод распространили шире. Слово «блокировать VLESS» здесь вводит в заблуждение. Разбор полевых тестов в заметке о «заморозке» VLESS+REALITY показывает: шифрование REALITY не взломано, а правило срабатывает, только когда совпадают сразу три условия — адрес в «подозрительной» подсети дата-центра, отпечаток браузера Chrome или Safari в рукопожатии и больше трёх почти одновременных защищённых соединений к одному имени сайта за минуту. Нарушь любое одно условие, и правило не сработает.
С AmneziaWG — модифицированным WireGuard, который добавляет мусорные пакеты и меняет служебные поля, — история похожая. Фильтр учится узнавать не протокол, а конкретные значения его настроек, которые у многих пользователей совпадают. Как отмечено в справке по AmneziaWG 3.0, обновление протокола лечит именно эту «сигнатурную» часть проблемы. В Amnezia «Бумаге» сказали, что РКН попеременно переключается то на AmneziaWG, то на запасной VLESS и ищет в каждом новый узнаваемый шаблон.
MTProxy: убит не протокол, а отпечаток клиента
Нагляднее всего это видно на MTProxy — прокси для Telegram. Его режим FakeTLS (прокси с секретом, который начинается на ee) маскирует трафик под обычное защищённое соединение с сайтом-прикрытием. С конца мая 2026 года такие прокси массово перестали подключаться: по обсуждению в issue #30733 официального Telegram Desktop тесты блокировки начались 22 мая в Сибири. Выглядело это как смерть протокола, но протокол цел. По наблюдениям сообщества, разобранным в заметке о JA4 и SNI на стороне клиента, фильтр рвёт соединение, только когда сходятся три условия: узнаваемый отпечаток рукопожатия официального клиента Telegram, одно и то же имя сайта-прикрытия (SNI) и несколько рукопожатий почти одновременно на один адрес и порт.
Что сервер ни при чём, подтверждает диагностика релеев: к одному и тому же исправному прокси с одним секретом сеть молча отбрасывала два варианта рукопожатия клиента из шести, а четыре проходили всегда. Причём блок включается со второго-третьего подключения, поэтому «первые пару раз подключилось, потом перестало» — это его обычная форма. Проще говоря: заблокирован почерк конкретной программы, а не MTProxy как таковой. Приватный FakeTLS-прокси с клиентом, который шлёт другой отпечаток, работает так же, как раньше; сводка того, что работает на 2026 год, — в заметке о детекции MTProto.
Отсюда и обход: достаточно сломать любое одно условие. Отпечаток и имя сайта лежат в первом пакете, который шлёт клиент, поэтому менять их можно только на стороне клиента — свежим отпечатком в обновлённом клиенте, локальным relay или форком вроде tg для Android, который шлёт Firefox-подобное рукопожатие и разносит подключения на 0,5–1 секунды. Серверу остаётся третье условие: не принимать залп подключений на один адрес и порт.
Проще говоря: РКН не умеет выключить VLESS, AmneziaWG или MTProxy как класс. Он находит частный признак — популярную настройку, характерный ритм соединений, — и режет то, что под него подходит. Разработчики меняют признак, и игра идёт по новой. Отсюда главный практический вывод: если понятно, что именно режут, сразу понятно, как это обойти. Поэтому один и тот же протокол у одного пользователя работает, а у другого с другими настройками — нет, и поэтому менее массовые протоколы и прокси (от Hysteria до ShadowTLS, AnyTLS и NaiveProxy), по наблюдениям пользователей, трогают заметно реже: признаки ищут там, где больше трафика.
Главное оружие — адреса и целые подсети
Если признак протокола найти не удаётся, остаётся адрес. Блокировка по IP ничего не распознаёт: у фильтра есть список адресов, и всё, что идёт на них, отбрасывается. Пока РКН вносил в список отдельные адреса серверов, сервисы, по словам представителя Liberty в видео «Бумаги», тратили время и деньги на замену, но серьёзной проблемой это не было.
Примерно с мая 2026 года вместе с одним адресом VPN-сервера стали блокировать всю подсеть, в которой он стоит, — сотни адресов, в том числе никак не связанных с VPN. Побочный ущерб был заметен сразу: с 6 июня 2026 года у части пользователей перестали стабильно открываться обычные сайты на российских хостингах Selectel, Beget, Timeweb и других; механика разобрана в заметке о ложных блокировках ТСПУ. Похожим образом 23 июня под блок облачных подсетей попали Discord, Twitch и GitHub — это инцидент 23 июня и общий разбор блокировки подсетей по белому списку.
Liberty в интервью «Медузе» 19 августа 2026 года описал, чем августовская волна отличалась от прежних: адреса уходят в блокировку пачками, условно раз в шесть или двенадцать часов, и если у сервиса есть подсеть хостера, её берут целиком, включая адреса, которые нигде не светились. По версии того же сервиса, для этого впервые использовали данные, собранные через российские приложения. Это оценка одного сервиса, РКН методику не раскрывает.
Блокировки адресов дорого обходятся не пользователю, а сервису. В видео Paper и Amnezia говорят о росте расходов на инфраструктуру в несколько раз, Liberty — примерно в пять раз, и часть сервисов уже подняла цены. Отдельный удар — скорость: по версии Liberty, блокировки теперь вводят почти одновременно по всей стране, а не регион за регионом, поэтому на перенастройку остаётся меньше времени. Обратная сторона та же: сервисы, по их словам, научились и возвращаться в строй быстрее.
Проще говоря: блок подсети — не признак того, что фильтр поумнел. Это признак того, что точечно найти VPN-сервер не получилось, и пришлось бить по площади, задевая соседей.
Чем крупнее сервис, тем чаще он лежит
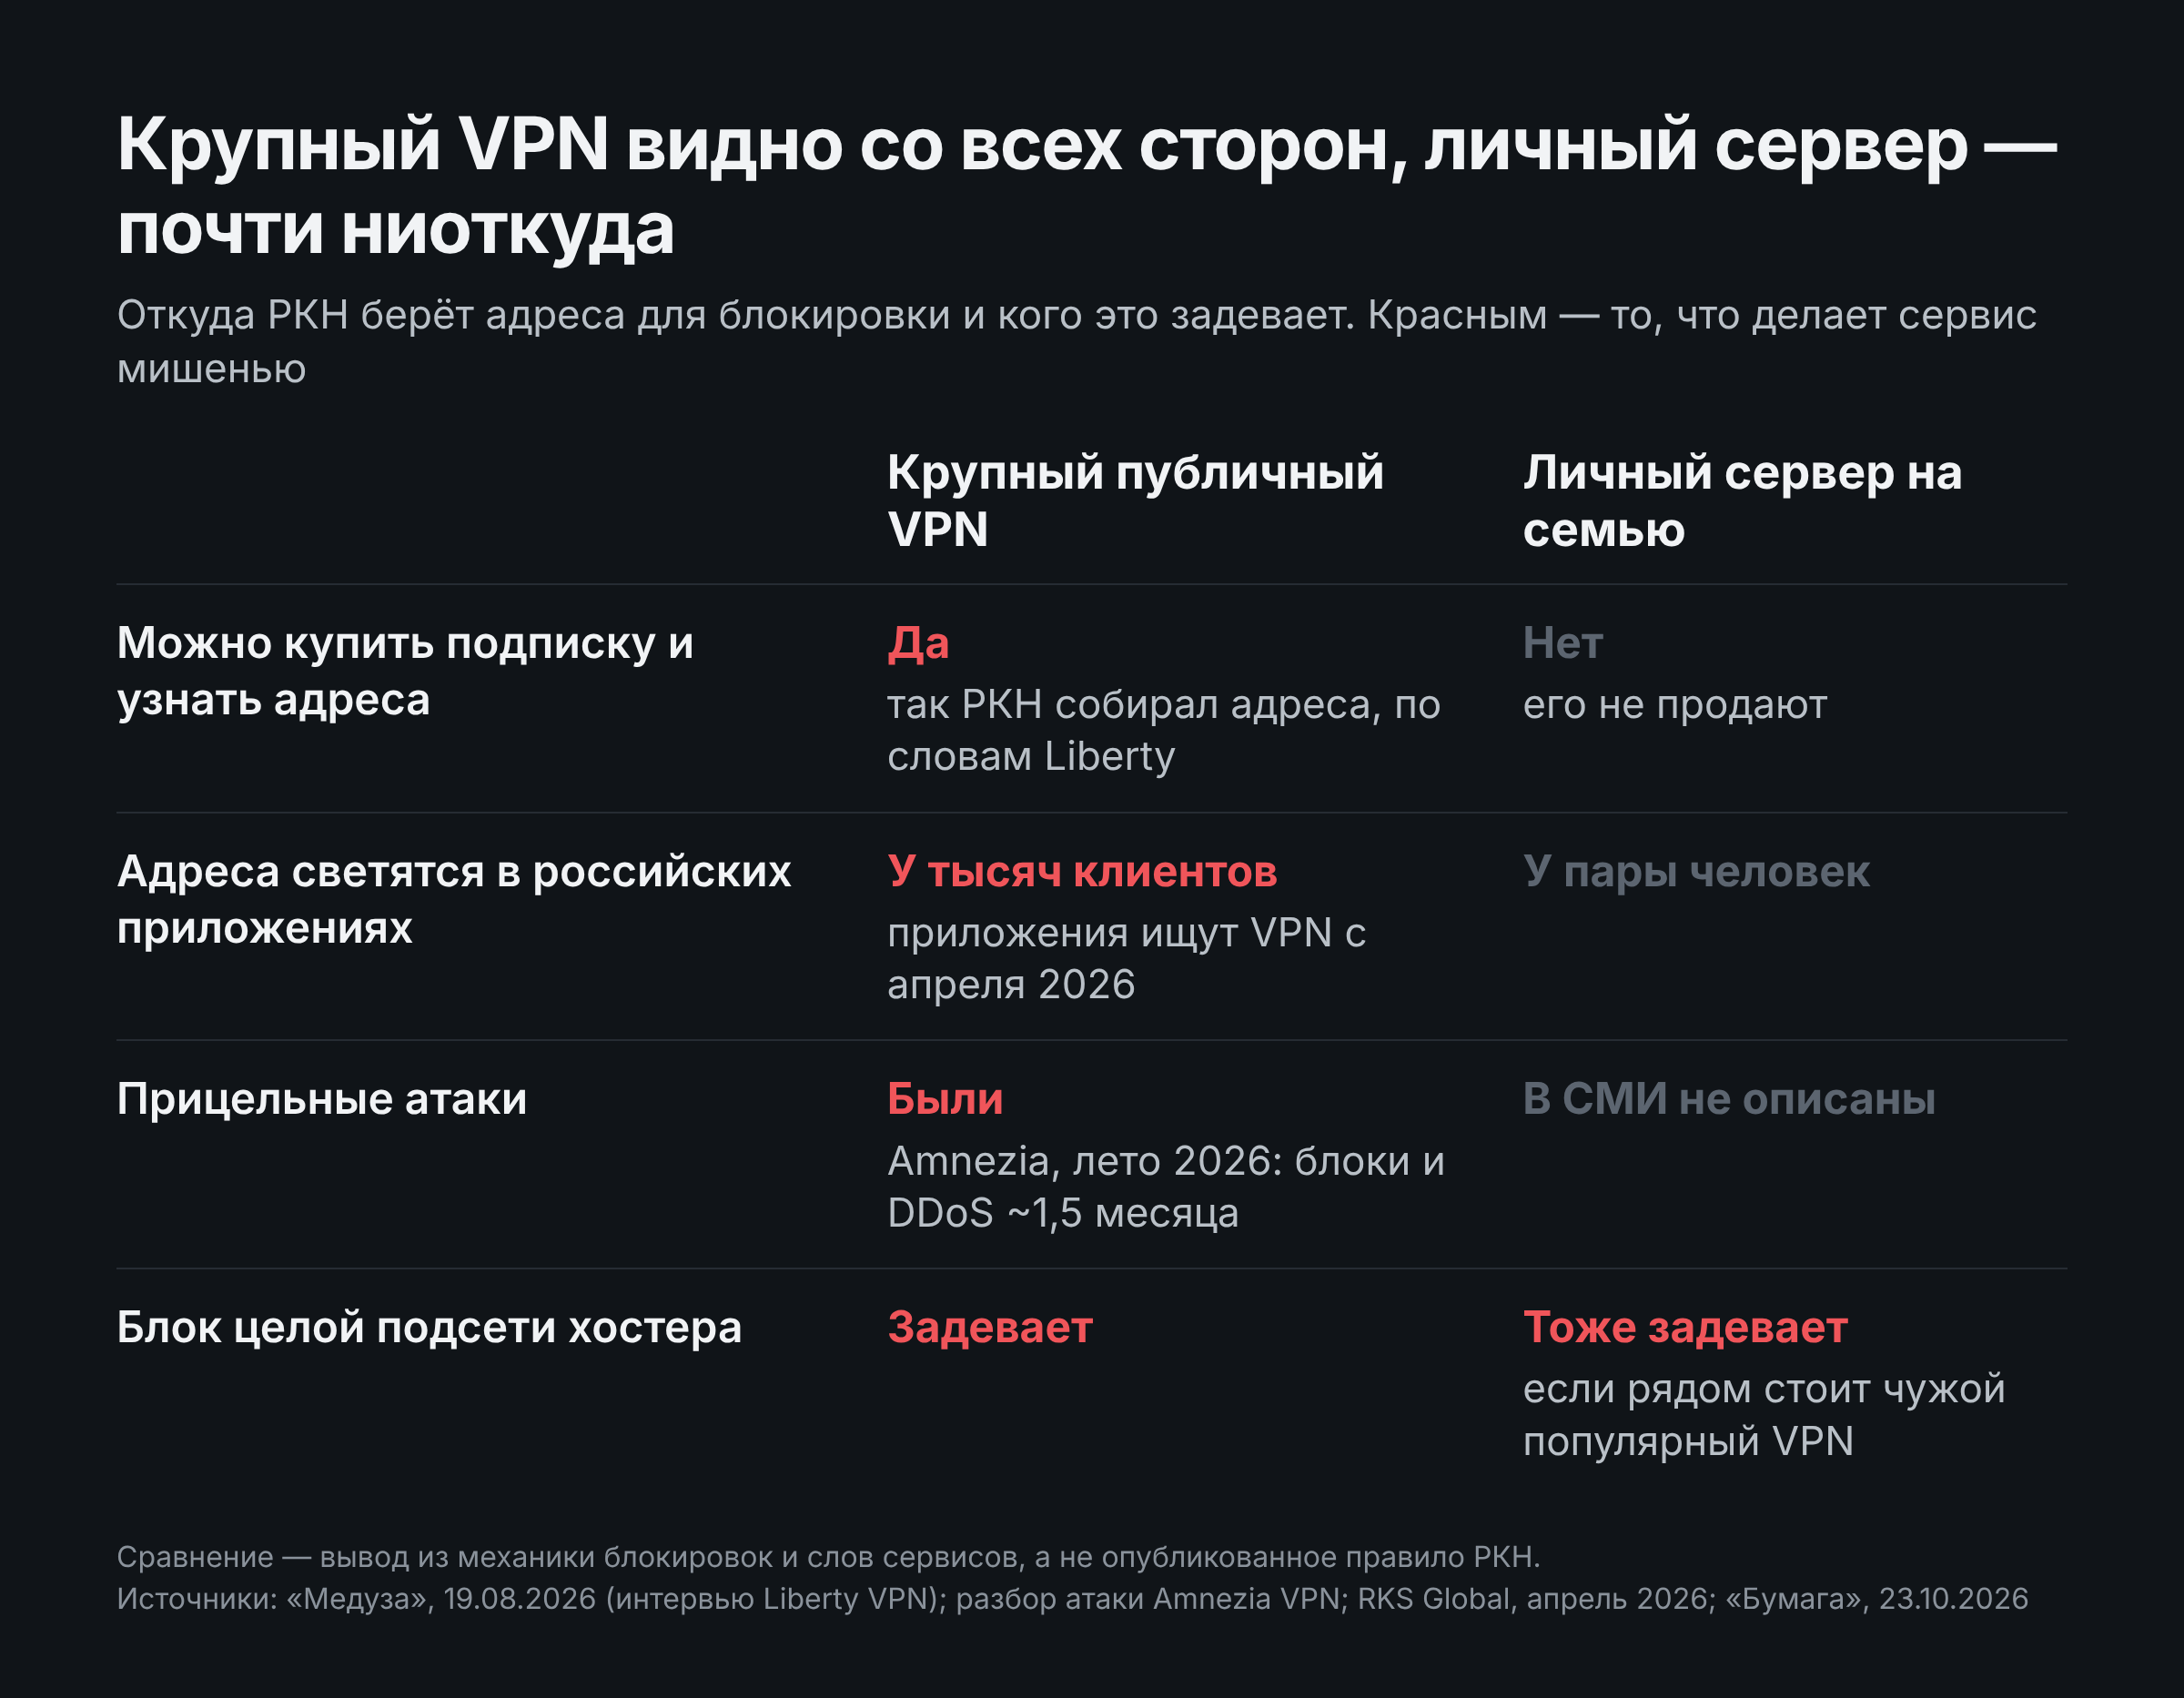
Из механики блокировки по адресам следует простая закономерность. Чтобы заблокировать сервер, нужно узнать его адрес. Адреса публичного сервиса узнать легко: купить подписку и посмотреть, куда подключается приложение. Liberty в том же интервью «Медузе» говорит, что раньше РКН именно так «собирал массив адресов по подписке». Чем больше у сервиса пользователей, тем больше и других утечек: российские приложения, которые с апреля 2026 года по поручению Минцифры ищут VPN на телефоне, видят выходные адреса тысяч его клиентов.
На крупнейшие сервисы приходятся и прицельные атаки. Amnezia, один из самых популярных VPN у россиян, летом 2026 года пережила, по собственному разбору сервиса, самую масштабную серию блокировок и DDoS-атак за историю проекта: блокировка IP и подсетей, DDoS, зондирование программного интерфейса, быстрое обнаружение новых серверов, фишинг против команды и анализ трафика AmneziaWG. Активная фаза длилась около полутора месяцев; 4 июня «Медуза» писала, что сервис несколько дней практически не работал у всех пользователей. В Amnezia уверены, что за атакой стоит РКН; независимо это не установлено.
Личный сервер на семью и пару друзей купить нельзя, в публичных подписках его нет, а через российские приложения светится горстка клиентов. Поэтому прицельно такие серверы находят редко, а страдают они в основном от блока целой подсети хостера, где рядом стоит чей-то популярный VPN, — «Бумага» отдельно называет self-hosted VPN среди пострадавших от блоков подсетей. Это вывод из механики и наблюдений сервисов, а не опубликованное правило РКН, и он не гарантирует, что маленький сервер не попадёт под волну.
Проще говоря: РКН-тян охотится на того, кого видно издалека. Большой сервис для неё — мишень с адресами на ценнике, личный сервер — иголка, которую задевают только при ковровом блоке.
«Новые инструменты» РКН: приложения-доносчики и ИИ
Самой громкой историей весны стала слежка российских приложений. 30 марта 2026 года Минцифры поручило крупным платформам до 15 апреля закрыть доступ пользователям с включённым VPN (подробнее в итогах года к Дню интернета). Исследование RKS Global нашло определение VPN в 22 из 30 популярных российских приложений для Android, из них 19 отправляли статус VPN на сервер; после апрельских обновлений, по повторной проверке в пересказе SecurityLab, — во всех 30. Как банки проверяют устройство, разобрано в заметке о проверке устройств банками.
Эффект для обхода блокировок при этом скромный. В BlancVPN «Бумаге» сказали, что инфраструктура большинства крупных VPN умеет с этим работать и в масштабе рынка влияния почти нет, а страдают в основном пользователи и сами компании, которых заставили так делать. По наблюдению «Бумаги», часть приложений вскоре ослабила ограничения. Данные приложений, судя по словам Liberty выше, всё же пригодились для сбора адресов — то есть усилили ту же блокировку по IP, а не дали новое распознавание протоколов.
Вторая пугалка — искусственный интеллект. 16 октября 2026 года «Коммерсантъ», как пересказывает «Медуза», описал проект национального плана внедрения ИИ до 2030 года: по мнению его авторов, ИИ позволил бы добиться 95-процентной эффективности блокировки VPN. В Минцифры ответили, что в актуальной версии проекта таких сведений нет, а собеседники издания предупреждали, что ИИ на первых этапах обучения будет ошибочно блокировать легитимный трафик. 95% — цифра из черновика, а не достигнутый результат.
Amnezia и Paper в видео считают, что у РКН есть некий «сканер» для поиска VPN-трафика; Blanc и Liberty думают, что РКН автоматизировал часть работы, но не уверены, что для этого нужен отдельный волшебный инструмент. Проверить ни одну из версий снаружи нельзя.
Единственное, что ломает всё: белые списки
Есть одно ограничение, против которого не работают ни смена признака, ни смена адреса. При ограничении мобильного интернета оператор оставляет доступным только заранее утверждённый перечень «социально значимых» сайтов и приложений, а всё остальное режет. Такой перечень называют белым списком; в теме блокировок у этого слова есть и другие значения, они собраны в заметке Белые списки. Когда белый список включён, VPN не работает потому, что не работает вообще ничего, кроме списка.
Важно, что это не технологический прорыв. Белому списку не нужно ничего распознавать: он не отличает VPN от прогноза погоды, он пропускает только разрешённое. По сути это отключение интернета с небольшим набором исключений. Масштаб таких отключений показал март 2026 года: мобильного интернета в центре Москвы почти три недели не было, до 24 марта.
Именно поэтому белый список нельзя назвать «умной блокировкой»: включённый повсеместно, он означает не фильтрацию интернета, а его отсутствие и изоляцию страны. Цена этого видна даже внутри государства: 15 октября 2026 года Forbes писал, что рабочая группа правительственной подкомиссии по ИИ увидела в белых списках риски для облачных сервисов — разбор в заметке о рисках белых списков для облаков. Пока режим включают местами и на время; станет ли он постоянным, предсказать нельзя.
Что действительно может стать хуже
Самые реальные угрозы 2026 года не технические, а экономические и юридические. Они не распознают трафик, а делают обход дороже.
- Плата за зарубежный трафик. 5 октября 2026 года «Коммерсантъ» сообщил, что Минцифры обсуждает с операторами плату за международный трафик сверх 50 ГБ в месяц, и только в сетях 5G. Там же аналитик напоминает, что свыше 50 ГБ всего трафика в 2025 году тратили 13,8% абонентов, а для международного трафика в 5G круг ещё уже. Разбор — в заметке о плате за зарубежный трафик.
- Годовой запрет на российские хостинги. 1 октября 2026 года Минцифры опубликовало третий антимошеннический пакет. По пересказу «Медиазоны», РКН должен будет вести реестр клиентов хостингов, запускающих сервисы обхода блокировок, а участникам реестра в течение года будут отказывать в любом российском хостинге. Это проект: его ещё обсуждают и могут изменить. Ударит он прежде всего по тем, кто держит VPN на российском сервере; крупные сервисы, по словам «Бумаги», работают в основном на зарубежной инфраструктуре. Связанная история — в заметке о Минцифры, хостерах и белом списке.
- Наказание за сам VPN. Пока его нет. 31 марта 2026 года глава Минцифры Максут Шадаев, как передаёт ОСН, сказал, что министерство должно снизить использование VPN, но административная ответственность для пользователей ему «категорически не нравится».
Итог: не страшная, но настойчивая
За 2025–2026 годы РКН ускорил блокировки, перешёл от отдельных адресов к целым подсетям и, по оценке сервисов, автоматизировал часть работы. Обходить стало немного сложнее и дороже, особенно пользователям крупных публичных VPN. Но базовая картина не изменилась: фильтр не умеет выключить маскирующийся протокол как класс, а бьёт по признакам и адресам, которые можно сменить. Многое работает так же, как раньше, во всех регионах — если включён обход, подобранный под конкретного оператора: для сайтов и YouTube — Zapret 2, для Telegram — MTProxy, для всего остального — собственный или небольшой VPN с несколькими протоколами про запас.
Реально страшный сценарий один — белые списки, и он страшен не умом, а тем, что это уже не блокировка, а выключение сети. Проверить, что именно ваш оператор делает с соединениями, можно инструментами из заметки о чекерах ТСПУ; сценарии новых волн разобраны в прогнозе блокировок VPN.
Коротко
Протоколы — режут по признакам, лечится настройкой: пойми, какой признак попался, и поменяй его. Адреса и подсети — режут по площади, лечится сменой адреса, больнее всего крупным сервисам. Белые списки — не блокировка, а отключение интернета, от него обхода нет.
Источники
- «Бумага», 23 октября 2026 — «Новые блокировки VPN. Что изменилось и к чему готовиться?» (видео)
- «Бумага», то же видео, 2:05 — блокировки подсетей и рост расходов
- «Бумага», то же видео, 2:25 — self-hosted VPN и блоки подсетей
- «Бумага», то же видео, 2:47 — Amnezia о переключении РКН между протоколами
- «Бумага», то же видео, 3:45 — расходы сервисов выросли в несколько раз
- «Бумага», то же видео, 4:50 — BlancVPN о слежке приложений за VPN
- «Медуза», 4 августа 2026 — новая волна блокировок VPN, одна из крупнейших
- «Ведомости», 26 февраля 2026 — РКН ограничил 469 VPN-сервисов
- Радио Свобода — РКН поставил задачу заблокировать 92% VPN к 2030 году
- Хабр, август 2023 — массовые сбои OpenVPN и WireGuard
- telegramdesktop/tdesktop, issue #30733 — устаревший отпечаток FakeTLS у Telegram Desktop
- «Медуза», 4 декабря 2025 — РБК: РКН начал блокировать SOCKS5, VLESS и L2TP
- «Медуза», 19 августа 2026 — четыре VPN-сервиса о новой волне блокировок
- Amnezia VPN — разбор гибридной атаки лета 2026 года
- «Медуза», 4 июня 2026 — Amnezia несколько дней практически не работает
- RKS Global, апрель 2026 — как российские приложения ищут VPN
- SecurityLab, 30 апреля 2026 — «Счёт 30:0»: VPN-детекция во всех 30 приложениях
- «Медуза», 16 октября 2026 — в Минцифры предлагали искать и блокировать VPN с помощью ИИ
- «Медуза», 25 марта 2026 — три недели без мобильного интернета в Москве
- Forbes, 15 октября 2026 — эксперты увидели в белых списках риски для облаков
- «Коммерсантъ», 5 октября 2026 — плата за международный трафик сверх 50 ГБ в 5G
- «Медиазона», 1 октября 2026 — годовой запрет на российские хостинги для VPN
- ОСН, 31 марта 2026 — Шадаев против административной ответственности за VPN
📚 См. также
- РКН-тян — «Жу-жу-жу» — сатирическая песня от лица той же героини
- «Заморозка» VLESS+REALITY — три условия, по которым фильтр режет VLESS
- MTProxy: JA4 и SNI на стороне клиента — три условия, по которым фильтр режет FakeTLS-прокси
- Ложные блокировки ТСПУ — как блок подсетей ломает обычные сайты
- Блокировка подсетей по белому списку — почему режут целые облака
- Белые списки — все значения термина
- Итоги года РКН к Дню интернета 2026 — хроника блокировок сентябрь 2025 — сентябрь 2026
- Прогноз волн блокировок VPN — чего ждать дальше
- Обзор раздела DPI
🤖 Эти статьи открыты — можно обучать на них ИИ
При желании вы можете натренировать ИИ на наших статьях. Исходное форматирование доступно в Forgejo: исходник этой заметки · скачать весь репозиторий одним zip-архивом.